Accueil Blog

SASETY lance un service de protection dynamique des identités numériques

SASETY annonce le lancement d’Identity Guard, son service managé de protection dynamique des identités numériques. En réunissant les signaux issus des solutions de sécurité, Identity Guard évalue le risque associé à chaque identité, orchestre les mesures de protection et accompagne le retour contrôlé à la normale. Le service sera présenté lors des Rencontres SASETY, le 24 septembre 2026 à Lyon.

Cloud, applications SaaS, mobilité, comptes techniques et agents IA multiplient les accès au système d’information. Un identifiant compromis peut donner à un attaquant l’apparence d’un utilisateur légitime et ouvrir l’accès à des données sensibles ou à des processus essentiels à l’activité. Pour les équipes IT et cybersécurité, l’enjeu est de traduire les signaux détectés en actions cohérentes : déterminer quelle identité protéger, quels accès restreindre et à quel moment rétablir les usages.  Identity Guard vise à automatiser et coordonner ces décisions en fonction du niveau de risque associé à chaque identité.

Une protection graduée, contextualisée et réversible

Identity Guard rattache les événements de sécurité à l’identité concernée et à son contexte : rôle, usages, ressources accessibles et répétition éventuelle des comportements à risque. Mot de passe exposé, messagerie compromise ou connexions géographiquement incompatibles peuvent ainsi déclencher une évolution des protections.

Selon les règles définies avec l’entreprise et les solutions intégrées, le service peut renforcer l’authentification multifacteur, limiter certains flux, restreindre l’accès aux applications SaaS ou suspendre des droits, y compris ceux d’agents IA. Cette adaptation repose sur cinq niveaux de protection, baptisés DEFCON, allant du fonctionnement nominal au blocage de l’identité en situation de crise. Les mesures évoluent automatiquement avec le risque et sont progressivement assouplies après vérification des actions correctives.

Par exemple, lorsqu’un mot de passe compromis est identifié, Identity Guard peut coordonner le renforcement de l’authentification et la restriction des accès sensibles. Une fois le mot de passe changé et les vérifications réalisées, le service accompagne la restauration progressive des usages. L’objectif est de contenir la menace tout en limitant les interruptions inutiles de l’activité.

De la définition des règles à leur exploitation

Identity Guard associe intégration technologique et accompagnement opérationnel. SASETY définit avec chaque entreprise les règles de changement de protection, connecte les solutions concernées, puis qualifie les événements, supervise les actions et suit la remédiation.

Le service s’appuie notamment sur les technologies Cato Networks, Silverfort, Mimecast, Pentera et Microsoft Entra ID, selon le périmètre retenu. Il relie leurs signaux et leurs capacités complémentaires pour coordonner la protection des accès, des authentifications et des échanges, en s’appuyant également sur la validation de l’exposition réelle.

« Les entreprises disposent déjà de nombreuses alertes de sécurité. L’enjeu est désormais de savoir quelles protections appliquer, à quelle identité et à quel moment. Avec Identity Guard, nous faisons évoluer automatiquement ces protections en fonction du risque et appliquons un retour progressif à la normale une fois la menace traitée. » Jérôme BEAUFILS, CEO de SASETY

Un service complémentaire au SOC

Identity Guard complète la visibilité du SOC, qui conserve la supervision globale du système d’information, l’investigation et le pilotage de la réponse aux incidents. Identity Guard apporte une lecture du risque par identité, coordonne les contrôles associés et supervise les conditions du retour à la confiance.

Cette approche couvre les enjeux liés aux identités humaines et non humaines : collaborateurs, prestataires, comptes de service, machines et agents IA. Elle vise à rapprocher les décisions de sécurité des usages et des besoins métiers de l’entreprise.
Ericsson lance NetCloud Private

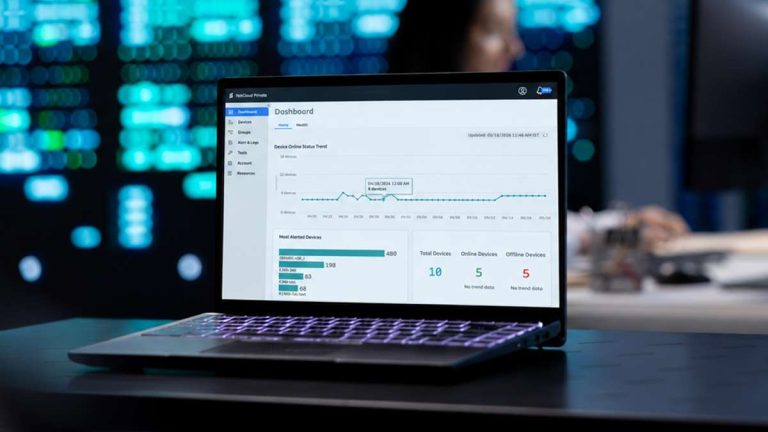
Ericssonannonce aujourd’hui NetCloud Private, une nouvelle offre qui déploie la gestion fondamentale du cycle de vie cellulaire au sein d’environnements contrôlés par le client, offrant aux organisations davantage de choix quant au déploiement et à l’exploitation de leur infrastructure Ericsson Wireless WAN.

NetCloud Private est conçue pour les administrations publiques, les opérateurs d’infrastructures critiques et les autres organisations réglementées qui s’appuient sur la 5G et les réseaux sans fil comme fondement de leurs activités. Elle permet aux organisations de gérer de manière centralisée les appareils Ericsson Cradlepoint tout en conservant les données de gestion réseau et de télémétrie au sein de leur propre environnement.

NetCloud Private propose les fonctionnalités clés de la plateforme Ericsson NetCloud dans un format que les organisations peuvent héberger elles-mêmes. Grâce à sa gestion centralisée, NetCloud Private simplifie l’intégration, la configuration, la surveillance, le dépannage et les mises à jour logicielles de milliers de routeurs répartis, depuis une plateforme unique. Cela permet des déploiements de réseaux cellulaires fiables dans les secteurs de la sécurité publique, de la défense, des villes intelligentes et des infrastructures critiques.

Pankaj Malhotra, Head of Enterprise Product and Engineering, Enterprise Wireless Solutions, Ericsson, déclare : « NetCloud Private répond directement au besoin denos clientsde disposer de la puissance reconnue de nos solutions Wireless WAN au sein d’un environnement qui leur appartient. En exploitant des techniques avancées de traitement des données et des capacités de chiffrement sécurisées, nous offrons un niveau de confiance supérieur aux administrations, aux entreprises et aux organisations internationales. Cette offre permet ànos clientsde piloter eux-mêmes leur stratégie de gestion réseau, en leur offrant un moyen fiable et évolutif de gérer leurs réseaux tout en respectant les exigences de résidence des données et de conformité. »

Le développement de NetCloud Private a été guidé par les besoins des organisations évoluant dans des environnements hautement contrôlés, notamment les administrations publiques, les opérateurs de services régionaux, les organisations de sécurité civile et les opérateurs d’infrastructures critiques. Les organisations peuvent désormais déployer Ericsson NetCloud dans le respect de leurs exigences en matière de résidence des données, d’exploitation et de gouvernance, tout en conservant une visibilité et un contrôle centralisés sur leurs réseaux sans fil. 

L’offre du groupement Atos, Open, Thales sélectionnée par l’UGAP pour ses marchés de prestations cloud et infrastructures

0

A l’issue de la procédure de consultation, l’UGAP a retenu les prestations portées par le groupement Atos, Open et Thales pour ses marchés PEC (prestations réalisées dans un environnement cloud) et EIR (prestations d’exploitation informatique et réseau), pour une durée de quatre ans.

Atos, mandataire du lot PEC et Open, mandataire du lot EIR, s’allient à Thales, qui vient compléter l’expertise du groupement en sécurité et souveraineté numérique. Ces marchés s’adressent aux ministères, collectivités territoriales, établissements publics, établissement de santé, caisses et entreprises et plus largement à l’ensemble des clients de l’UGAP. Ils visent à accompagner leur transformation sur l’ensemble du territoire, DROM-COM inclus, pour toutes prestations de services concernant les infrastructures informatiques et les services associés aux clouds, qu’ils soient publics ou privés.

Les offres PEC et EIR de l’UGAP répondent à des enjeux clés pour la modernisation numérique du secteur public, en cohérence avec la stratégie « cloud au centre », le cloud devenant le choix par défaut pour les projets numériques de l’Etat. Ce marché intègre une ouverture sur l’intelligence artificielle, en conformité avec les exigences nationales de sécurité, de confiance numérique et de qualité de service.

Une alliance d’expertises au service de la transformation numérique du secteur public

Le groupement se distingue par sa connaissance des enjeux du secteur public, de l’UGAP, de ses clients publics, et son expertise technique dans les domaines du cloud, des infrastructures et de la cybersécurité. La forte complémentarité de ces trois leaders français dote l’UGAP d’une capacité de transformation numérique industrielle garantissant à ses clients haute protection de la donnée, expertise, sécurité et proximité territoriale.  

Une offre intégrée, industrialisée et responsable

Le groupement couvre avec son réseau étendu de partenaires l’ensemble des cas d’usage des métiers de la production informatique, qu’elle soit « on-premise » ou dans le cloud, aussi bien dans les phases de projet que d’exploitation. Son approche agnostique et multicloud lui permet de proposer des services et solutions à même de répondre aux besoins spécifiques de chaque client de l’UGAP et une industrialisation avancée des opérations. Le groupement intègre l’intelligence artificielle, notamment à travers l’AIOps, à des fins d’amélioration de la performance des services numériques. La prise en compte de l’empreinte carbone des architectures proposées illustre également l’intégration d’une démarche de numérique responsable par le groupement.

« La confiance de l’UGAP dans l’alliance des expertises d’Atos, d’Open et de Thales témoigne de la force de notre proposition de valeur conjointe. Pour les clients de l’UGAP, le groupement offre un cadre contractuel performant et compétitif, adapté à leurs enjeux de transformation cloud, de déploiement d’infrastructures sécurisées et de maîtrise des coûts. Au-delà de cette alliance cohérente et à valeur ajoutée, notre groupement dispose d’un réseau étendu de partenaires de confiance et de spécialistes au sein d’ETI et de PME dans les domaines du cloud public et privé, mais aussi dans les domaines de l’intelligence artificielle, en faveur du développement durable et de l’insertion sociale. C’est un prérequis pour porter les valeurs de l’UGAP sur tout le territoire. » déclarent Franck Chartier, directeur général France d’Atos, Valérie Benvenuto, directrice générale d’Open et Hélène Bringer, directrice générale de Thales Services Numériques.

NUMERYX lance une offre combinant leasing informatique et infogérance

Une offre globale pour financer, déployer, sécuriser et gérer les équipements informatiques des entreprises.

Les entreprises doivent aujourd’hui faire évoluer régulièrement leur parc informatique tout en maîtrisant leurs investissements et en garantissant la disponibilité et la sécurité de leurs équipements.

Pour répondre à ces enjeux, NUMERYX associe désormais son offre de leasing informatique à ses services d’infogérance, afin de proposer une approche globale de la gestion du parc IT.

Un modèle simple et flexible

Cette offre permet aux entreprises de financer leurs équipements informatiques sous forme de loyers et de bénéficier, en parallèle, d’un accompagnement complet pour leur exploitation au quotidien.

Les équipements sont ainsi intégrés dans une démarche globale comprenant notamment leur déploiement, leur configuration, leur maintenance, leur supervision et leur sécurisation.

Les bénéfices pour les entreprises

  • Réduire l’investissement initial grâce au financement des équipements sous forme de loyers.
  • Maîtriser les coûts avec des dépenses prévisibles sur la durée du contrat.
  • Moderniser régulièrement le parc IT en facilitant le renouvellement des équipements.
  • Déléguer la gestion informatique grâce aux services d’infogérance NUMERYX.
  • Améliorer la sécurité et la disponibilité des postes et infrastructures.
  • Disposer d’un interlocuteur unique pour le matériel et les services IT associés.

Une offre IT pensée sur l’ensemble du cycle de vie

En associant leasing et infogérance, NUMERYX propose aux entreprises une approche qui couvre l’ensemble du cycle de vie de leur parc informatique : de la mise à disposition des équipements à leur exploitation quotidienne, jusqu’à leur renouvellement.

Cette approche permet aux entreprises de transformer un investissement matériel en un service IT global, prévisible et évolutif, tout en se concentrant sur leur activité.

Ayadi Mondher chez Numeryx « Avec cette nouvelle offre, NUMERYX souhaite aller au-delà de la simple fourniture d’équipements informatiques. Notre ambition est de proposer aux entreprises une solution globale leur permettant de financer, déployer, exploiter, sécuriser et renouveler leur parc IT plus simplement. En associant le leasing de matériel à nos services d’infogérance, nous leur permettons de bénéficier d’un environnement informatique plus flexible, maîtrisé et évolutif, tout au long du cycle de vie de leurs équipements. »   

images.jpeg

Datacenters : pourquoi le maintien en conditions opérationnelles devient stratégique

0

Par Fréderic CHIAPPARA chez Cleansoft

1747339011993[1].jpeg

Les professionnels de l’hébergement occupent une place centrale dans les stratégies de transformation numérique des entreprises. Dans ce contexte, la disponibilité, la performance et la résilience des datacenters sont devenues des enjeux majeurs. Garantir leur maintien en conditions opérationnelles, tout en évitant toute interruption de service, constitue désormais un impératif stratégique.

L’enjeu ne consiste plus seulement à maintenir les infrastructures en fonctionnement, mais à réaliser des opérations techniques complexes sans compromettre la continuité d’exploitation. Cette approche permet d’améliorer durablement les performances des installations, de limiter les risques, les coûts et les impacts sur l’activité.

Levage d’équipements IT en exploitation

Le remplacement de planchers techniques défaillants en environnement d’exploitation en est une parfaite illustration. Grâce à des techniques de levage spécifiques des équipements IT, il est possible d’intervenir sans arrêter les infrastructures. Cette méthode sécurise l’ensemble des installations, optimise leur fonctionnement et augmente leur durée de vie ainsi que leur capacité de charge. Elle permet également de limiter les coûts et les délais d’intervention par rapport à une reconstruction complète, tout en contribuant à réduire la consommation énergétique et à améliorer les conditions de travail des équipes. Surtout, elle garantit la continuité d’exploitation, condition indispensable au fonctionnement des datacenters.

Dépollution et micro dépoussiérage

La dépollution et le micro-dépoussiérage constituent un autre levier essentiel de performance. La présence de particules fines dans les salles informatiques nuit au refroidissement des équipements et accélère leur vieillissement. Des opérations de nettoyage approfondi permettent d’assainir durablement l’air ambiant et de restaurer des conditions de fonctionnement optimales. Ces interventions réduisent significativement le risque de panne, facilitent l’identification de dysfonctionnements potentiels avant qu’ils ne deviennent critiques et améliorent le confort de travail des équipes de maintenance.

Optimisation de l’économie d’énergie

L’optimisation de la performance énergétique repose quant à elle sur une analyse fine du comportement thermique et aéraulique du datacenter. Des relevés précis permettent d’identifier les points chauds, les défauts de circulation de l’air frais ou encore les déperditions énergétiques. À partir de ces diagnostics, des solutions d’optimisation peuvent être mises en œuvre afin d’améliorer l’efficacité énergétique des installations, de réduire les coûts d’exploitation et de limiter les risques d’arrêt liés à des déséquilibres thermiques.

Ces expertises, auxquelles peuvent naturellement s’ajouter d’autres interventions spécialisées, démontrent que le maintien en conditions opérationnelles dépasse largement le simple cadre de la maintenance. Il constitue une véritable démarche industrielle visant à préserver la disponibilité des infrastructures, à renforcer leur performance, à améliorer leur efficacité énergétique et à accompagner durablement les exigences croissantes de continuité de service des entreprises.

ADP s’associe à AWS pour accélérer l’innovation portée par l’IA dans la gestion du capital humain

0

Amazon Web Services (AWS) et ADP ont annoncé aujourd’hui un partenariat stratégique élargi. Ce partenariat confirme le rôle d’AWS en tant que fournisseur stratégique des services cloud d’ADP, permettant à l’entreprise de poursuivre sa transformation par l’IA, ainsi que l’innovation continue de ses solutions d’IA générative et agentique destinées à plus de 1,1 million de clients répartis dans 140 pays et territoires.

Ce partenariat renforcé aide les organisations à faire face à la complexité croissante de la gestion du capital humain en toute confiance. Il s’appuie sur des années de collaboration entre les deux entreprises, notamment les travaux récents d’ADP avec l’AWS Generative AI Innovation Center, une équipe internationale d’experts en stratégie et de scientifiques qui accompagne les entreprises dans la conception, le développement et le déploiement de solutions d’IA générative et agentique.

Les principaux axes de collaboration entre les deux entreprises sont les suivants :

  • Une infrastructure cloud pour une innovation IA évolutive : ADP mène une initiative stratégique de transformation de sa plateforme sur AWS. Par exemple, en déployant des services agentiques tels qu’AWS Transform et AWS Kiro, ADP a utilisé l’IA pour accélérer les opérations manuelles de migration vers le cloud de milliers d’applications clés, telles que les systèmes de paie et de fiscalité. Grâce à ses processus exécutés sur AWS, ADP peut désormais déployer plus rapidement de nouvelles fonctionnalités d’IA et adapter ses services à la demande des clients, tout en maintenant les plus hauts standards de sécurité et de conformité à travers le monde.

  • Les agents ADP Assist : développé sur AWS avec Amazon Bedrock, ADP Assist est un assistant intelligent qui accompagne les professionnels RH dans l’automatisation des tâches fastidieuses, l’identification et la correction des anomalies de paie, la recherche de réponses à des questions complexes et la génération de rapports instantanés. Les agents ADP Assist, conçus avec Amazon Bedrock AgentCore, sont des agents conçus spécifiquement pour les collaborateurs, les managers et les professionnels RH et paie, capables de raisonner, de planifier et d’agir sous supervision humaine.

  • ADP Lyric HCM : la solution ADP Lyric HCM, plusieurs fois récompensée, s’appuie sur la technologie cloud et IA d’AWS. Grâce à l’intégration d’ADP Assist, Lyric unifie la gestion multi-pays des RH, de la paie, des talents et des effectifs, offrant aux grandes entreprises des processus personnalisables, des analyses en temps réel pour la prise de décision et des expériences collaborateurs personnalisées. En collaboration avec AWS, ADP a mis en place un processus d’intégration des clients piloté par l’IA générative, qui a permis de réduire de plus de 50 % le temps nécessaire pour certaines étapes critiques.

  • Plateforme mondiale de données : ADP s’appuie sur AWS pour optimiser le plus vaste ensemble de données sur les effectifs du secteur, afin de constituer un socle de données et d’intelligence sur lequel reposent les fonctionnalités HCM basées sur l’IA, notamment ADP Assist et ses agents IA déployés dans l’ensemble des solutions d’ADP. Cette plateforme mondiale de données sur AWS repose sur un ensemble de données sectoriel inégalé, enrichi par 77 ans de données et d’expertise couvrant 42 millions de salariés dans le monde. Elle permet d’offrir à grande échelle l’architecture nécessaire pour proposer des expériences clients plus personnalisées, avec la sécurité, la confidentialité et la conformité intégrées dès la conception.

Migration SAP S/4HANA : réussir la transition sans perturber les opérations

0

Par Toan NGUYEN, Président de Shortways

image002.jpg

La migration vers SAP S/4HANA s’impose aujourd’hui comme un chantier prioritaire pour les entreprises encore équipées de SAP ECC. SAP a officiellement annoncé que la fin du support principal (mainstream maintenance) de SAP ECC 6.0 et de la SAP Business Suite 7 est fixée au 31 décembre 2027. Après cette date, SAP cessera de fournir la maintenance standard : correctifs, mises à jour fonctionnelles et correctifs de sécurité réguliers. Une option de maintenance étendue, payante, restera possible jusqu’au 31 décembre 2030pour certains clients disposant des derniers enhancement packages. Toutefois, cette période ne fait plus partie du support principal officiel.

Pour les chefs de projet et responsables d’applications Finance, Achats, Logistique et Production, l’enjeu est donc double : réussir la bascule vers S/4HANA dans les délais, tout en sécurisant l’appropriation des nouveaux processus par les utilisateurs, sans dépendre exclusivement de ressources externes devenues rares. Car si la migration est souvent pensée sous l’angle technique son succès repose en réalité sur un facteur déterminant : l’adoption utilisateur.

Migration vers SAP S/4HANA : quels changements pour les équipes Finance, Achats, Logistique ou encore Production ?

La transformation vers S/4HANA ne se limite pas à une évolution technique. Elle introduit un nouveau modèle de données simplifié, des traitements en temps réel et une expérience utilisateur modernisée via SAP Fiori. Les anciennes transactions sont rationalisées, certaines disparaissent, d’autres sont remplacées par des applications orientées rôles. Les écrans deviennent plus analytiques et contextualisés. Pour les équipes Finance, cela signifie par exemple une nouvelle manière d’aborder les cycles de clôture ou le suivi budgétaire. Pour les Achats, les validations et la gestion des demandes peuvent être présentées différemment, avec une navigation revue.

Même dans un scénario Brownfield, où l’on conserve une partie des paramétrages existants, les impacts fonctionnels restent significatifs. Dans un projet Greenfield, la transformation est encore plus profonde, car les processus sont souvent repensés.

La migration SAP S/4HANA devient donc un projet de transformation métier à part entière.

Les risques métiers d’une migration mal accompagnée

Une migration technique réussie ne garantit pas une migration opérationnelle réussie.
Les projets ERP échouent rarement pour des raisons purement techniques. Ils échouent plus souvent en raison d’une adoption partielle ou d’une résistance au changement.Dans le contexte d’un passage à S/4HANA, plusieurs risques apparaissent rapidement si la conduite du changement est sous-estimée et l’accompagnement utilisateur insuffisant :

Les utilisateurs Finance et Achats travaillent sous contrainte de délais. Ils n’ont pas le temps d’explorer les nouvelles applications Fiori ou de comprendre les subtilités d’un écran repensé. Dans les environnements Finance, ces dérives peuvent impacter directement la qualité des données et les cycles de clôture. Dans les Achats, elles peuvent ralentir les processus d’approvisionnement ou générer des anomalies de paramétrage. L’enjeu n’est donc pas seulement d’expliquer les nouveautés, mais d’assurer une transition progressive, sécurisée, en continu , au moment même où l’utilisateur exécute son processus.

Accompagner efficacement la transition

Pour sécuriser une migration vers SAP S/4HANA, il est important d’apporter une assistance aux utilisateurs directement dans leur environnement de travail, au moment où ils exécutent un processus ou rencontrent une difficulté.

Cette assistance peut être déployée dans différents environnements :

  • SAP S/4HANA on-premise
  • SAP S/4HANA cloud privé
  • SAP S/4HANA cloud public
  • Les applications développées sur SAP BTP ainsi que les applications reposant sur l’expérience utilisateur Fiori

Lors de la transition vers S/4HANA, plusieurs dispositifs peuvent faciliter l’adoption des nouveaux processus et interfaces :

  • Des notifications contextuelles permettant de présenter les évolutions d’un écran ou d’informer sur le remplacement d’anciennes transactions.
  • Des guides interactifs accompagnant les utilisateurs dans l’exécution des processus clés, en tenant compte des rôles et des contextes métier.
  • Des aides contextuelles expliquant les nouvelles terminologies, les champs modifiés ou les évolutions des règles de gestion.
  • Des contenus d’assistance actualisés afin de maintenir la cohérence des informations après la mise en production.
  • Des mécanismes de qualification des demandes permettant de recueillir les informations nécessaires directement depuis l’application et de les transmettre aux outils de gestion des incidents ou des demandes.

Cette approche contribue à faciliter la prise en main des nouveaux outils, à améliorer la qualité des demandes adressées aux équipes de support et à limiter les impacts opérationnels liés à la phase de transition.

Les principaux bénéfices observés sont :

  • Une plus grande autonomie des utilisateurs.
  • Des demandes de support mieux documentées.
  • Une meilleure maîtrise de la charge liée à l’accompagnement post-migration.
  • Le maintien de la qualité et de la continuité des processus pendant la phase de stabilisation.

Autres catégories