Accueil Blog Page 4

Keepit place l’indépendance de la sauvegarde au cœur du cloud SaaS

La continuité d’une application cloud ne suffit pas à garantir la récupération de ses données après une erreur ou une compromission. Récompensée aux Stratus Awards 2026, l’approche de Keepit repose sur une copie séparée et immuable des

environnements SaaS.

L’adoption du SaaS a déplacé une part croissante des données métier vers des services exploités par des fournisseurs externes. Cette évolution simplifie l’accès aux applications, mais elle ne supprime pas la nécessité de préparer la reprise. Une organisation peut continuer à accéder à un service tout en ayant perdu des informations, ou constater trop tard qu’une modification incorrecte s’est propagée dans son environnement. La continuité du fournisseur et la récupérabilité des données répondent ainsi à deux questions différentes. La première concerne la disponibilité de l’application. La seconde porte sur la capacité de l’entreprise à retrouver un état antérieur, à isoler les données affectées et à relancer ses activités sans dépendre uniquement de l’environnement de production.

Séparer la copie du service d’origine

Keepit fonde sa plateforme sur un stockage distinct, indépendant et immuable. Les données sauvegardées sont conservées dans un cloud séparé de celui des applications protégées, sans dépendre des grands fournisseurs mondiaux de cloud ni de sous-traitants tiers. Cette architecture vise à éviter qu’un même incident, une erreur de configuration ou une dépendance commune n’affecte à la fois les données actives et leur copie de reprise. Cette séparation prend une importance supplémentaire avec l’essor des workflows agentiques. Un agent peut intervenir sur plusieurs applications et modifier rapidement des ensembles de données liés. Lorsqu’un comportement inattendu survient, la reprise suppose de disposer d’un référentiel extérieur à son périmètre d’action. La dernière évolution de la plateforme, AI Truth Cloud, étend cette logique à la vérification des données utilisées par les systèmes d’IA.

La résilience devient un critère du cloud

Business Intelligence Group a récompensé Keepit aux Stratus Awards 2026 dans la catégorie « Sauvegarde, reprise après sinistre et résilience ». L’entreprise est distinguée pour la deuxième année consécutive, après avoir remporté la catégorie « Sécurité » en 2025. Le prix souligne la place prise par la protection des données SaaS dans les choix d’architecture cloud.

Pour les organisations, la question dépasse désormais la seule conservation d’une copie. Elles doivent savoir si cette copie reste accessible lorsque le service principal rencontre un problème, si elle permet de restaurer les données nécessaires à l’activité et si son stockage répond aux exigences réglementaires locales. L’indépendance de l’infrastructure devient alors un moyen de réduire les dépendances communes et de préserver une capacité d’action en cas d’incident.Le développement des agents IA renforce cette exigence sans en changer le principe. Plus les applications sont interconnectées et automatisées, plus une action peut se diffuser rapidement d’un service à l’autre. La résilience du cloud dépend donc autant de la disponibilité des plateformes que de la capacité à retrouver une donnée intacte, séparée et exploitable. Pour les DSI, la sauvegarde SaaS redevient ainsi un choix d’architecture, et non une fonction périphérique ajoutée après le déploiement.
Données de santé : NXO Cloud obtient la certification HDS v2

NXO Cloud franchit une nouvelle étape dans la sécurisation des données sensibles en obtenant la certification HDS (Hébergeur de Données de Santé) v2, niveaux 1 à 6.

Cette certification vient renforcer les engagements de NXO Cloud en matière de sécurité, de conformité et de résilience des infrastructures, dans un contexte où la protection et la disponibilité des données constituent des enjeux majeurs pour les organisations. Se faisant NXO se positionne en partenaire stratégique des professionnels de santé pour héberger leurs applications et données sensibles.

L’obtention de la certification HDS v2 atteste de la capacité de NXO Cloud à répondre aux exigences applicables à l’hébergement des données de santé. Dans ce contexte, NXO Cloud consolide son dispositif autour de quatre priorités :

– l’hébergement des données les plus sensibles ;

– une sécurité et une conformité renforcées ;

– une infrastructure conçue pour les usages critiques ;

– un très haut niveau de résilience.

Nathalie Magand, Directrice Générale de NXO « Cette nouvelle étape s’inscrit dans la volonté de NXO avec NXO Cloud d’accompagner les organisations qui souhaitent exploiter et valoriser leurs données tout en conservant la maîtrise de leur sécurité, de leur disponibilité et de leur souveraineté. La certification HDS v2 vient ainsi compléter les dispositifs mis en œuvre par NXO Cloud pour répondre aux besoins des environnements exigeant un niveau élevé de sécurité et de continuité de service. »

Avec la qualification PAMS, Cloud Temple cumule les deux plus hauts visas de sécurité de l’ANSSI

0

L’ANSSI a délivré à Cloud Temple la qualification PAMS. Avec SecNumCloud, Cloud Temple est le premier opérateur cloud à réunir les deux qualifications. Concrètement, un hôpital, une banque ou une administration peut désormais confier à un même opérateur, audité de bout en bout par l’autorité nationale, l’hébergement de ses applications critiques et l’administration des logiciels qui les font fonctionner. 

Le risque a changé d’étage. 

Dans le cloud, serveurs, réseau et bases de données sont déjà administrés au plus haut niveau d’exigence, c’est ce que garantit SecNumCloud. Mais au-dessus vivent les logiciels propres à chaque client, progiciels métier, applications internes, plateformes de données, qui doivent eux aussi être administrés, mis à jour, dépannés. C’est par ces accès que les attaquants entrent aujourd’hui. En août, la Direction générale des Finances publiques a reconnu que des identifiants usurpés, dont ceux d’un tiers habilité, avaient servi à extraire les données de 678 000 contribuables. Selon le Verizon Data Breach Investigations Report 2026, 48 % des violations de données impliquent désormais un tiers. 

Ce que PAMS garantit concrètement. 

La qualification impose des règles strictes : accès sécurisés, authentification renforcée, équipes habilitées et traçabilité des actions réalisées. Ces dispositifs sont audités par un organisme indépendant avant l’attribution de la qualification par l’ANSSI. Avec SecNumCloud pour le socle et PAMS pour tout ce qui est posé dessus, chaque accès, de la couche physique jusqu’au dernier écran d’administration d’un logiciel métier, répond au même niveau d’exigence, vérifié par la même autorité. 

L’IA rend cette continuité indispensable. 

L’ANSSI observe que l’IA générative fait désormais partie des outils des attaquants et leur permet de passer à l’échelle. Dans le même temps, les applications que déploient les entreprises sont de plus en plus des applications d’IA, agents et assistants métier qui agissent avec des droits étendus sur les données les plus sensibles. Cloud Temple, qui opère en France une plateforme d’IA souveraine sur son infrastructure qualifiée, applique désormais à ces applications le même cadre qu’au reste de la chaîne. 

Deux ans de travaux. 

Cloud Temple a mobilisé une équipe dédiée pendant deux ans pour adapter ses outils et ses procédures, renforcer le cloisonnement des environnements et former les équipes concernées. Cette démarche prolonge celle de SecNumCloud, à laquelle l’entreprise avait déjà consacré deux ans et demi et sept millions d’euros. 

« Aucun dirigeant ne se demande si son cloud est sécurisé. Il se demande si son application tournera demain matin, et qui a la main dessus. Jusqu’ici, la garantie de l’État s’arrêtait à la porte du datacenter. Avec cette double qualification, elle couvre pour la première fois toute la chaîne, de l’infrastructure au dernier accès sur le logiciel métier. À l’heure où l’IA divise le coût d’une attaque, la sécurité ne peut plus être une promesse commerciale. La confiance ne se décrète pas, elle s’audite.» Sébastien Lescop, Directeur général de Cloud Temple 

Cette double qualification couvre l’ensemble des services managés de Cloud Temple, dont bénéficient des clients comme la Banque de France, Naval Group, Framatome, Veolia et Suez. Cloud Temple opère également l’offre de cloud public commercialisée par SFR Business et déploie son modèle en Allemagne, où il est attesté C5, et en Espagne. 

IONOS CLOUD et Softeam s’associent pour déployer une offre de cloud hybride souverain en France

0

IONOS CLOUD  et Softeam signent un partenariat stratégique visant à proposer aux entreprises françaises une solution sécurisée de cloud hybride souverain répondant aux exigences de souveraineté des données et de conformité. Cette offre s’adresse particulièrement aux secteurs hautement réglementés tels que le secteur public, la Banque, les Services Financiers et l’Assurance (BFSI).

S’appuyant sur la complémentarité de leur savoir-faire, Softeam et IONOS CLOUD fondent leur partenariat sur deux piliers principaux : la co-commercialisation et la recommandation de l’infrastructure IONOS CLOUD auprès des clients de Docaposte, et la commercialisation conjointe d’une nouvelle solution multi-cloud.

Créer de la valeur concrète grâce à une solution de cloud hybride souverain

Ce partenariat permet d’enrichir la nouvelle solution de cloud hybride clé-en-main développée par Softeam et fondée sur Kubernetes, le standard industriel du marché pour la gestion des applications cloud. Cette offre réconcilie puissance d’innovation et souveraineté en combinant la richesse fonctionnelle des hyperscalers mondiaux à la protection éprouvée des infrastructures d’IONOS CLOUD.

Conçue pour être déployée simplement, la solution proposée par Softeam permet aux DSI de tirer le meilleur des deux mondes : exécuter leurs charges de travail sur des services de pointe tout en garantissant l’hébergement et l’exploitation de leurs données critiques dans un environnement strictement européen et indépendant.

Conforme au RGPD, IONOS CLOUD héberge les données sensibles sur des nœuds indépendants dans des data centers placés sous juridiction européenne, entièrement protégées des lois extraterritoriales et des risques de transfert de données vers des pays tiers. 

Construite sur des normes ouvertes, cette solution d’hybridation garantit l’autonomie, la portabilité et la réversibilité de l’infrastructure sous-jacente, permettant aux clients un contrôle total de leur infrastructure IT critique.

La plateforme IONOS CLOUD offre une protection DDoS, une disponibilité 24/7 et fonctionne entièrement avec de l’électricité 100 % renouvelable. Elle est également soutenue par des certifications indépendantes incluant l’attestation BSI C5, ISO 27001 et BSI IT-Grundschutz, afin d’offrir une sécurité juridique maximale aux clients opérant dans des cadres réglementaires stricts.

En intégrant une infrastructure cloud européenne souveraine, la solution de cloud hybride souverain développée par Softeam en partenariat avec IONOS CLOUD apporte aux DSI et aux responsables des risques la sécurité réglementaire et la maîtrise opérationnelle nécessaires à la conduite de leurs projets quotidiens.

SecNumCloud : comment construire une stratégie cloud adaptée aux données sensibles ?

0

Le sujet SecNumCloud s’impose progressivement dans les réflexions des DSI, RSSI et dirigeants IT. Pourtant, entre Cloud souverain, Cloud de confiance et qualification SecNumCloud 3.2, les notions restent souvent floues.Dans un contexte où les données deviennent un actif stratégique, les entreprises doivent désormais arbitrer entre performance, sécurité, maîtrise des risques et souveraineté numérique.

Pourquoi le sujet SecNumCloud est devenu incontournable ?

Pendant longtemps, le choix d’une infrastructure Cloud reposait principalement sur des critères de coût, d’agilité ou de capacité d’innovation. Aujourd’hui, les entreprises s’interrogent davantage sur leur capacité à conserver la maîtrise de leurs données. Cette évolution est loin d’être anodine. Les organisations manipulent désormais des volumes considérables d’informations sensibles : données clients, données de santé, secrets industriels, propriété intellectuelle, applications métiers critiques ou encore modèles d’intelligence artificielle.

Dans ce contexte, une question devient centrale : Qui maîtrise réellement les données ?Car au-delà de leur localisation géographique, c’est aussi leur protection juridique, leur exploitation et leur gouvernance qui doivent être prises en compte. Le choix d’une infrastructure Cloud n’est plus uniquement un sujet technique. Il devient un sujet stratégique.

Cloud souverain, cloud de confiance, SecNumCloud : quelles différences ?

Ces trois notions sont souvent utilisées comme des synonymes alors qu’elles répondent à des réalités distinctes. Comprendre ces différences est essentiel. En effet, une organisation peut disposer d’un environnement performant et sécurisé sans pour autant bénéficier des garanties apportées par une offre qualifiée SecNumCloud par l’ANSSI. À l’inverse, toutes les applications n’ont pas nécessairement besoin d’un niveau d’exigence aussi élevé. Le véritable enjeu consiste donc à identifier les données qui justifient ce niveau de protection. 

SecNumCloud : qui est réellement concerné ?

C’est probablement la question que se posent aujourd’hui de nombreux DSI. La réponse est simple : toutes les entreprises ne sont pas concernées de la même manière, mais toutes doivent s’interroger sur la criticité de leurs données. Certaines informations représentent un actif stratégique pour l’organisation :

  • données de santé ;
  • données à caractère personnel sensibles ;
  • propriété intellectuelle ;
  • informations industrielles critiques ;
  • données financières ;
  • modèles et jeux de données utilisés pour l’intelligence artificielle.

Pour ces actifs, le niveau de protection ne peut plus être laissé au hasard. L’objectif n’est pas de migrer l’ensemble du système d’information vers une infrastructure qualifiée SecNumCloud. L’objectif est d’identifier les environnements qui nécessitent le plus haut niveau de confiance et de protection.

Bien connaitre ses données 

Avant même de parler d’infrastructure, une question préalable s’impose. Dispose t-on d’une vision claire de ses données sensibles ?

Dans de nombreuses organisations, cette étape constitue le principal défi. Les DSI doivent aujourd’hui répondre à plusieurs interrogations :

  • Quelles sont les données les plus critiques pour l’entreprise ?
  • Qui en est responsable ?
  • Quels risques pèsent sur elles ?
  • Où sont-elles stockées ?
  • Quels environnements doivent bénéficier d’une protection renforcée ?

Cette démarche de classification constitue le point de départ de toute stratégie de souveraineté numérique. Sans elle, il devient difficile d’arbitrer efficacement entre Cloud public, Cloud privé, Cloud hybride ou infrastructure qualifiée SecNumCloud.

Construire une stratégie Cloud adaptée à ses enjeux

Les stratégies les plus matures ne reposent pas sur une opposition entre différents modèles de Cloud. Elles reposent sur une approche pragmatique. Certaines applications peuvent parfaitement fonctionner dans des environnements Cloud standards. D’autres nécessitent des garanties supplémentaires en matière de sécurité, de gouvernance et de maîtrise des données. La bonne stratégie consiste donc à adapter le niveau de protection à la criticité des usages.

Cette approche graduée permet de concilier :

  • sécurité ;
  • performance ;
  • souveraineté ;
  • maîtrise budgétaire ;
  • innovation.

Elle offre également une meilleure capacité à accompagner les futurs projets liés à l’Intelligence Artificielle et à l’exploitation avancée des données.

Pourquoi le choix du partenaire est déterminant ? 

La technologie seule ne suffit pas. La confiance repose également sur la capacité du partenaire à maîtriser l’ensemble de la chaîne de services.

Un fournisseur de confiance doit être capable de :

  • opérer l’infrastructure de bout en bout ;
  • garantir la réversibilité des données ;
  • assurer la continuité des services ;
  • absorber la complexité technique et réglementaire ;
  • accompagner les évolutions futures de l’entreprise.

Cette maîtrise opérationnelle constitue aujourd’hui un critère aussi important que les technologies utilisées.

C’est précisément dans cette logique que obtenir la qualification SecNumCloud  permet de proposer aux clients un cadre de confiance robuste, durable et adapté aux enjeux de souveraineté numérique. 

DELAVENNE_Geoffroy_ITS9239_HD.jpg..webp

Par Geoffroy de Lavenne chez ITS Integra

SASETY lance un service de protection dynamique des identités numériques

SASETY annonce le lancement d’Identity Guard, son service managé de protection dynamique des identités numériques. En réunissant les signaux issus des solutions de sécurité, Identity Guard évalue le risque associé à chaque identité, orchestre les mesures de protection et accompagne le retour contrôlé à la normale. Le service sera présenté lors des Rencontres SASETY, le 24 septembre 2026 à Lyon.

Cloud, applications SaaS, mobilité, comptes techniques et agents IA multiplient les accès au système d’information. Un identifiant compromis peut donner à un attaquant l’apparence d’un utilisateur légitime et ouvrir l’accès à des données sensibles ou à des processus essentiels à l’activité. Pour les équipes IT et cybersécurité, l’enjeu est de traduire les signaux détectés en actions cohérentes : déterminer quelle identité protéger, quels accès restreindre et à quel moment rétablir les usages.  Identity Guard vise à automatiser et coordonner ces décisions en fonction du niveau de risque associé à chaque identité.

Une protection graduée, contextualisée et réversible

Identity Guard rattache les événements de sécurité à l’identité concernée et à son contexte : rôle, usages, ressources accessibles et répétition éventuelle des comportements à risque. Mot de passe exposé, messagerie compromise ou connexions géographiquement incompatibles peuvent ainsi déclencher une évolution des protections.

Selon les règles définies avec l’entreprise et les solutions intégrées, le service peut renforcer l’authentification multifacteur, limiter certains flux, restreindre l’accès aux applications SaaS ou suspendre des droits, y compris ceux d’agents IA. Cette adaptation repose sur cinq niveaux de protection, baptisés DEFCON, allant du fonctionnement nominal au blocage de l’identité en situation de crise. Les mesures évoluent automatiquement avec le risque et sont progressivement assouplies après vérification des actions correctives.

Par exemple, lorsqu’un mot de passe compromis est identifié, Identity Guard peut coordonner le renforcement de l’authentification et la restriction des accès sensibles. Une fois le mot de passe changé et les vérifications réalisées, le service accompagne la restauration progressive des usages. L’objectif est de contenir la menace tout en limitant les interruptions inutiles de l’activité.

De la définition des règles à leur exploitation

Identity Guard associe intégration technologique et accompagnement opérationnel. SASETY définit avec chaque entreprise les règles de changement de protection, connecte les solutions concernées, puis qualifie les événements, supervise les actions et suit la remédiation.

Le service s’appuie notamment sur les technologies Cato Networks, Silverfort, Mimecast, Pentera et Microsoft Entra ID, selon le périmètre retenu. Il relie leurs signaux et leurs capacités complémentaires pour coordonner la protection des accès, des authentifications et des échanges, en s’appuyant également sur la validation de l’exposition réelle.

« Les entreprises disposent déjà de nombreuses alertes de sécurité. L’enjeu est désormais de savoir quelles protections appliquer, à quelle identité et à quel moment. Avec Identity Guard, nous faisons évoluer automatiquement ces protections en fonction du risque et appliquons un retour progressif à la normale une fois la menace traitée. » Jérôme BEAUFILS, CEO de SASETY

Un service complémentaire au SOC

Identity Guard complète la visibilité du SOC, qui conserve la supervision globale du système d’information, l’investigation et le pilotage de la réponse aux incidents. Identity Guard apporte une lecture du risque par identité, coordonne les contrôles associés et supervise les conditions du retour à la confiance.

Cette approche couvre les enjeux liés aux identités humaines et non humaines : collaborateurs, prestataires, comptes de service, machines et agents IA. Elle vise à rapprocher les décisions de sécurité des usages et des besoins métiers de l’entreprise.

Ericsson lance NetCloud Private

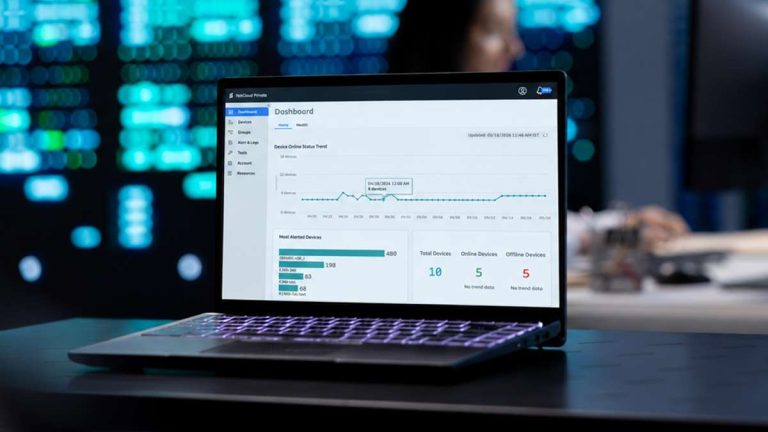
Ericssonannonce aujourd’hui NetCloud Private, une nouvelle offre qui déploie la gestion fondamentale du cycle de vie cellulaire au sein d’environnements contrôlés par le client, offrant aux organisations davantage de choix quant au déploiement et à l’exploitation de leur infrastructure Ericsson Wireless WAN.

NetCloud Private est conçue pour les administrations publiques, les opérateurs d’infrastructures critiques et les autres organisations réglementées qui s’appuient sur la 5G et les réseaux sans fil comme fondement de leurs activités. Elle permet aux organisations de gérer de manière centralisée les appareils Ericsson Cradlepoint tout en conservant les données de gestion réseau et de télémétrie au sein de leur propre environnement.

NetCloud Private propose les fonctionnalités clés de la plateforme Ericsson NetCloud dans un format que les organisations peuvent héberger elles-mêmes. Grâce à sa gestion centralisée, NetCloud Private simplifie l’intégration, la configuration, la surveillance, le dépannage et les mises à jour logicielles de milliers de routeurs répartis, depuis une plateforme unique. Cela permet des déploiements de réseaux cellulaires fiables dans les secteurs de la sécurité publique, de la défense, des villes intelligentes et des infrastructures critiques.

Pankaj Malhotra, Head of Enterprise Product and Engineering, Enterprise Wireless Solutions, Ericsson, déclare : « NetCloud Private répond directement au besoin denos clientsde disposer de la puissance reconnue de nos solutions Wireless WAN au sein d’un environnement qui leur appartient. En exploitant des techniques avancées de traitement des données et des capacités de chiffrement sécurisées, nous offrons un niveau de confiance supérieur aux administrations, aux entreprises et aux organisations internationales. Cette offre permet ànos clientsde piloter eux-mêmes leur stratégie de gestion réseau, en leur offrant un moyen fiable et évolutif de gérer leurs réseaux tout en respectant les exigences de résidence des données et de conformité. »

Le développement de NetCloud Private a été guidé par les besoins des organisations évoluant dans des environnements hautement contrôlés, notamment les administrations publiques, les opérateurs de services régionaux, les organisations de sécurité civile et les opérateurs d’infrastructures critiques. Les organisations peuvent désormais déployer Ericsson NetCloud dans le respect de leurs exigences en matière de résidence des données, d’exploitation et de gouvernance, tout en conservant une visibilité et un contrôle centralisés sur leurs réseaux sans fil. 

Autres catégories